En los últimos años, México se ha convertido en terreno fértil para el cibercrimen. Lejos de ser una amenaza abstracta o un problema exclusivo de gobiernos y grandes empresas, la filtración de bases de datos privadas y gubernamentales afecta de manera directa a millones de ciudadanos. Hoy, nuestros datos personales circulan libremente en foros clandestinos de internet. Y lo más alarmante: en muchos casos, ni siquiera se venden, se regalan. ¿Por qué? Por ego, por prestigio entre delincuentes digitales o como burla hacia los estándares de ciberseguridad del país.
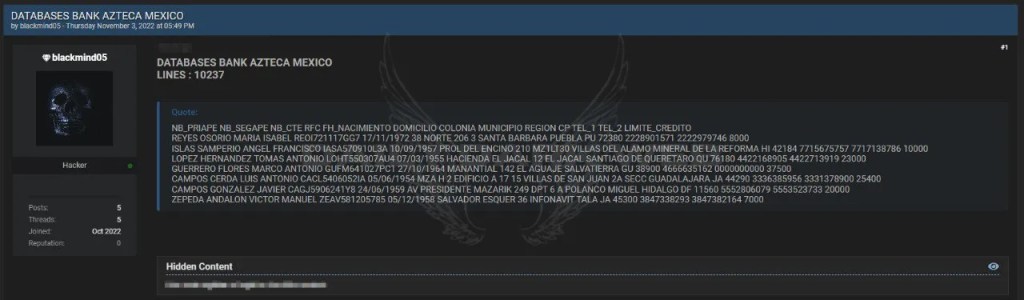
La situación es crítica. No solo se filtran nombres, direcciones o números telefónicos. También se exponen datos como el RFC, la CURP, historiales clínicos, trayectorias laborales y escolares, así como información bancaria. Esto habilita una serie de delitos: fraudes, extorsiones, robo de identidad y suplantación de funciones públicas.
¿Quién responde por esto?
Pese a la magnitud del problema, las consecuencias legales son mínimas. La mayoría de las investigaciones no prosperan y los responsables rara vez son identificados. Las instituciones encargadas de resguardar la información operan muchas veces sin auditorías públicas, sin certificaciones internacionales de ciberseguridad, y sin consecuencias claras en caso de negligencia.
Cifras que preocupan
México ocupa el segundo lugar en América Latina en número de ciberataques, solo detrás de Brasil.
La Encuesta Nacional de Calidad e Impacto Gubernamental (ENCIG) 2023 del INEGI reveló que el 24.7% de los hogares con acceso a internet reportó haber sufrido fraude, suplantación de identidad o pérdida de datos personales.
Por su parte, la CONDUSEF reportó que los fraudes cibernéticos crecieron un 52% en 2023, con más de 6.2 millones de reclamaciones por operaciones no reconocidas, muchas de ellas vinculadas a robos de identidad tras filtraciones masivas.
RansomHub: El ransomware que golpeó el corazón digital del Gobierno Mexicano
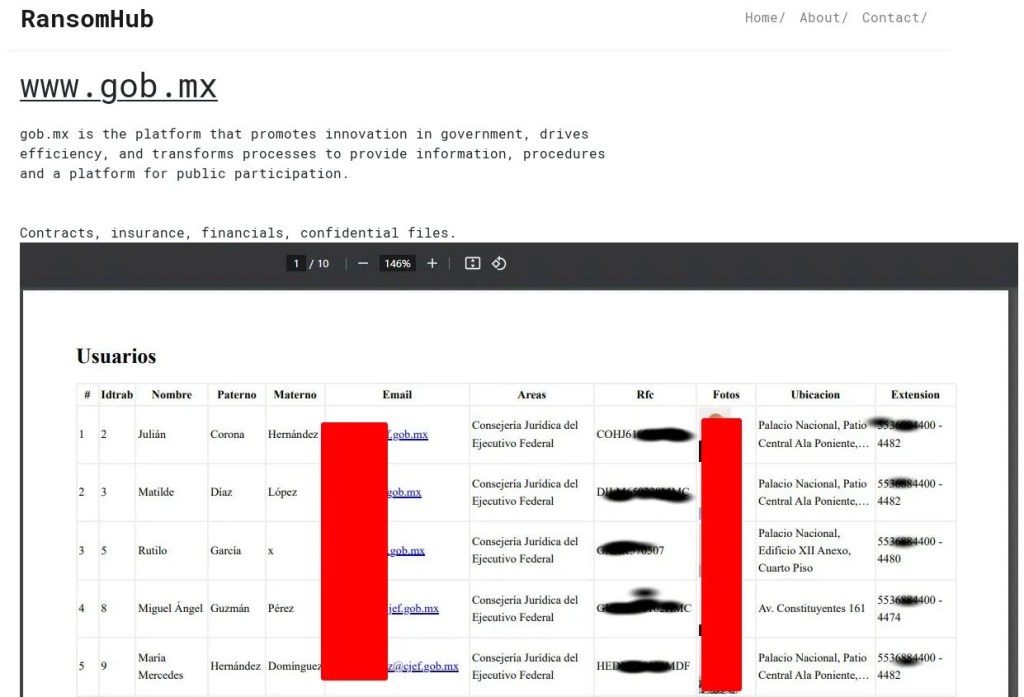
En junio de 2024, el grupo de ransomware RansomHub llevó a cabo un ataque sin precedentes contra infraestructura del Gobierno Federal mexicano. Secuestraron múltiples servidores, encriptaron documentos internos y exigieron un pago millonario en criptomonedas para liberar los datos.
RansomHub, uno de los grupos más activos bajo el modelo de Ransomware-as-a-Service (RaaS), permite que afiliados usen su malware y reciban apoyo logístico a cambio de una comisión.
Entre la información comprometida se encuentran:
Contratos institucionales. Credenciales administrativas.
Documentación presupuestal.
Aunque no se confirmó si el rescate fue pagado, se liberó parte de la información, sugiriendo una negociación fallida.
Grupos internacionales activos:
SAMBA Spider: con sede en Brasil, apunta a instituciones financieras y comercios electrónicos mediante malware como Mispadu (también conocido como URSA).
Odyssey Spider (TA558): enfocado en el sector de viajes y hotelería, utiliza herramientas como CapturaTela para espiar sistemas vulnerables.
Squab Spider (FIN13): su comportamiento en México ha sido diferente al resto de América Latina. En mayo y agosto de 2024, realizó tres intrusiones en entidades gubernamentales y académicas mexicanas, sin obtener beneficios económicos aparentes. Esto sugiere motivaciones políticas o de desestabilización.
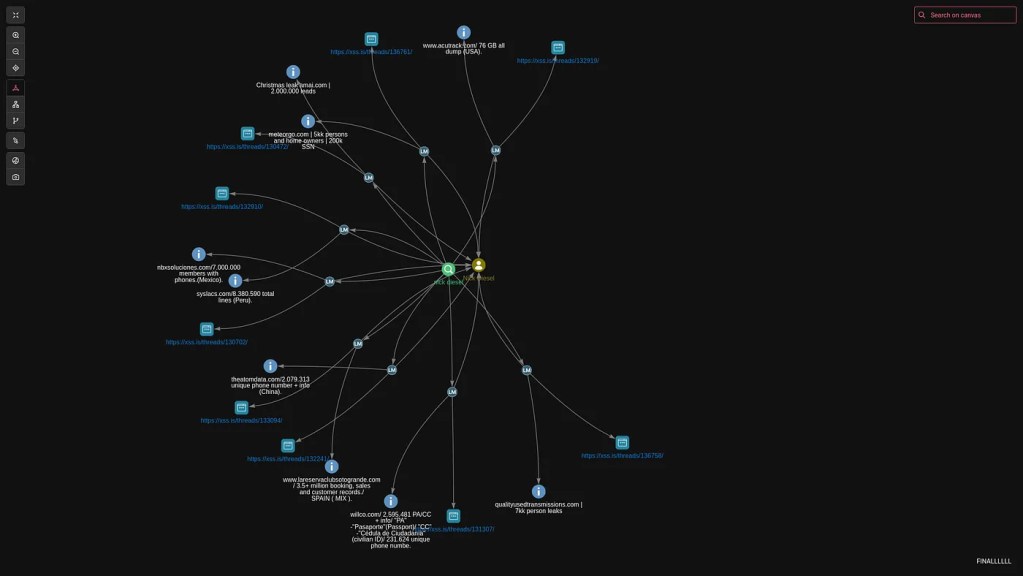
Nick Diesel: el operador detrás de múltiples filtraciones críticas en México
Nick Diesel es un actor relevante en la escena de filtraciones de datos en América Latina, con una presencia particularmente activa en México. Su actividad ha sido rastreada en canales de Telegram y comunidades clandestinas de habla rusa. Su enfoque principal ha sido la recopilación y publicación de grandes volúmenes de datos confidenciales, extraídos tanto de plataformas públicas como privadas mediante el aprovechamiento de malas configuraciones de seguridad y accesos expuestos.
Principales filtraciones atribuidas a Nick Diesel:
- Inferno Leaks
Una de las filtraciones más masivas en la historia reciente de México. Se expusieron más de 700 GB de información crítica, incluyendo datos del Instituto Nacional Electoral (INE), el Servicio de Administración Tributaria (SAT), hospitales, universidades, bancos y millones de registros de ciudadanos. La información abarca desde credenciales personales hasta expedientes administrativos completos.
- Fertilizantes para el Bienestar
Se filtró una base de datos con información sensible de beneficiarios del programa federal, incluyendo CURP, domicilios, tipo de apoyo recibido y datos internos de gestión. La información estaba organizada por estado y dependencia.
- FastNom
Se expusieron más de 700,000 registros de nómina, con nombres completos, RFC, CLABE interbancaria, montos salariales y datos de contacto de empleados de múltiples empresas. El acceso presuntamente se obtuvo mediante archivos de respaldo y configuraciones expuestas en servidores de la plataforma.
- Palmist App
Se accedió a una base de datos con información personal de usuarios, incluyendo fotografías, correos electrónicos y nombres completos. El incidente estaría relacionado con una configuración insegura en Firebase, una plataforma de backend ampliamente utilizada en apps móviles.
- GAFA y Concéntrico
Su filtración más reciente incluye documentos y registros de dos firmas mexicanas de tecnología: GAFA (consultora de software) y Concéntrico(firma de diseño y estrategia digital). Los archivos difundidos contienen órdenes de compra, facturas, datos de clientes, nombres, teléfonos, direcciones de envío, correos electrónicos y referencias de pago en plataformas como Conekta y Stripe.
Apps de préstamos con malware
McAfee identificó a México como el segundo país del mundo, solo después de India, en distribución de SpyLoan, un malware disfrazado de app de préstamos. Algunas de las aplicaciones eliminadas de Google Play incluyen:
Préstamo Seguro, AA Kredit , Amor Cash, EasyCredit, FlashLoan ,GuayabaCash ,4S Cash
Estas apps recolectaban información sensible como contactos, fotos, mensajes y ubicación para posteriormente extorsionar a los usuarios.
Guacamaya: el golpe a la SEDENA
En septiembre de 2022, el colectivo Guacamaya vulneró los servidores de la Secretaría de la Defensa Nacional (SEDENA), extrayendo más de 6 terabytes de información confidencial, entre ellos correos, reportes de inteligencia, y comunicaciones con la presidencia. Todo gracias a una configuración insegura en la plataforma de correo Zimbra. No fue una operación de espionaje sofisticada, fue un descuido institucional que reveló secretos de Estado.
En mayo de 2024, el grupo GhostSec publicó un expediente con supuestos vínculos entre entidades públicas mexicanas y organizaciones criminales. En julio, filtraron datos que, según sus publicaciones, incluían la ubicación de escondites de armas y dinero.
Hacktivismo y filtraciones con sello nacional
Team Nahual y Don Benito Juárez
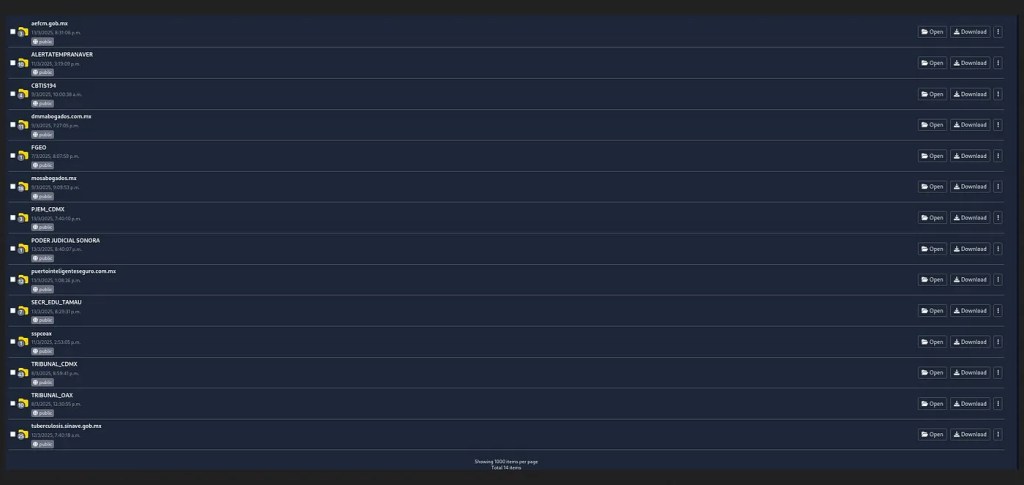
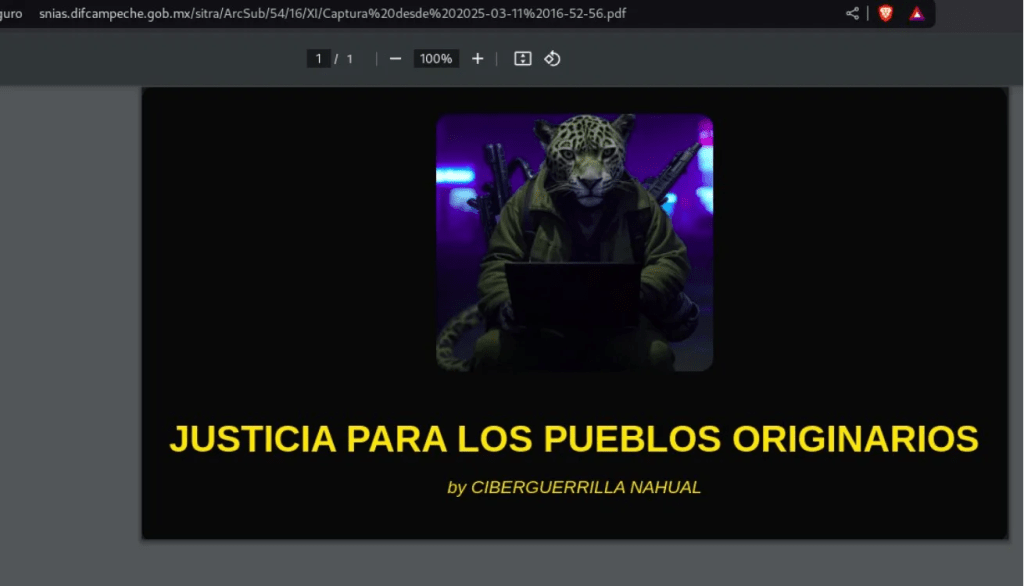
Estos colectivos mexicanos han vulnerado fiscalías, gobiernos estatales e incluso servidores de la Marina Armada de México, responsable de los puertos del país. En uno de sus ataques, doxearon al gobernador de Oaxaca y a miembros de su familia, evidenciando la facilidad con la que se puede obtener y divulgar información altamente sensible.
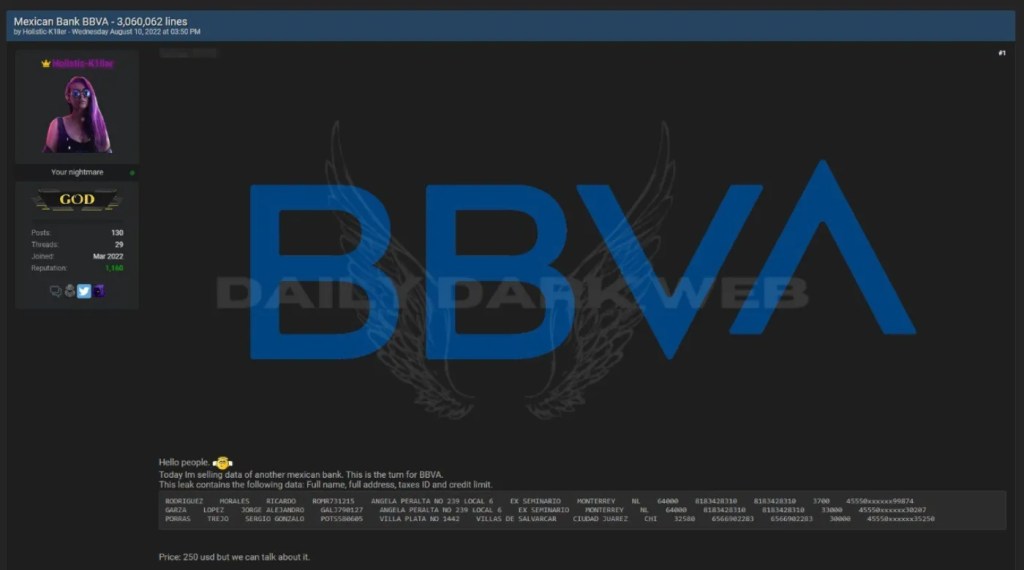
Eternal (aka Hol1stic Killer)
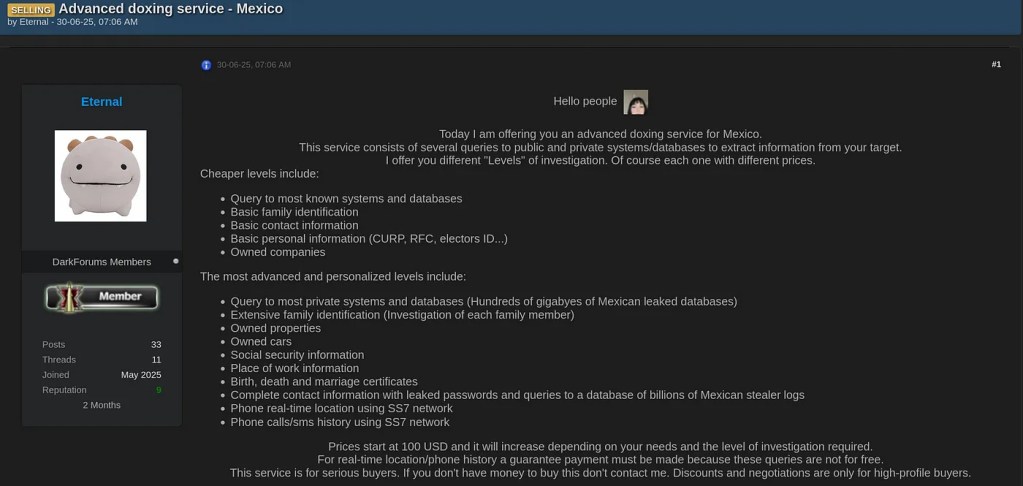
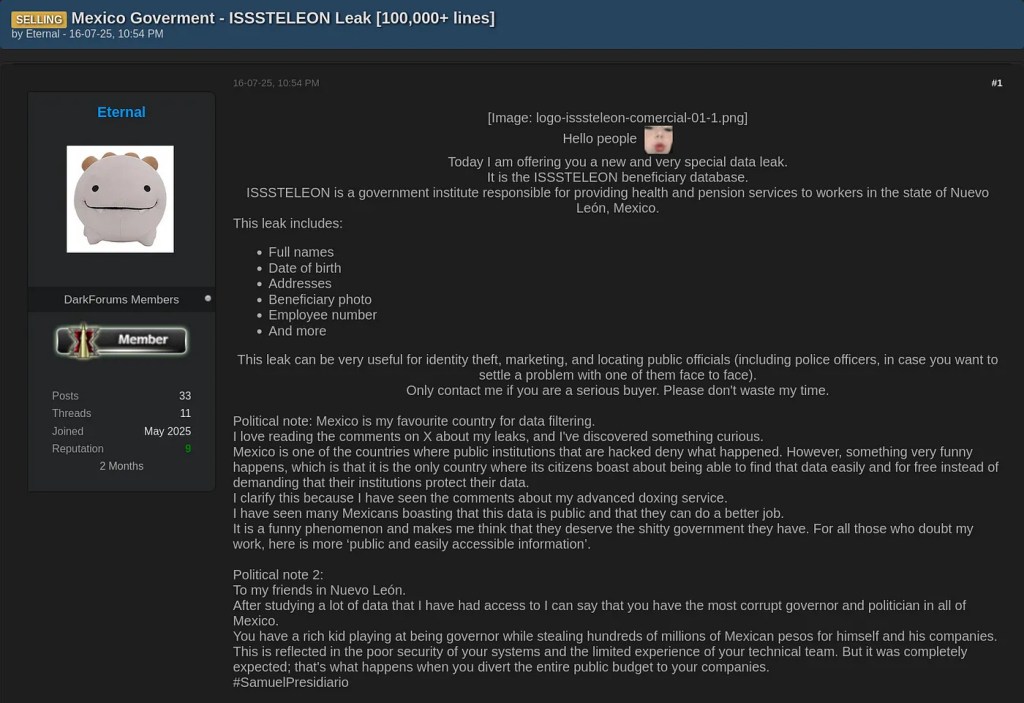
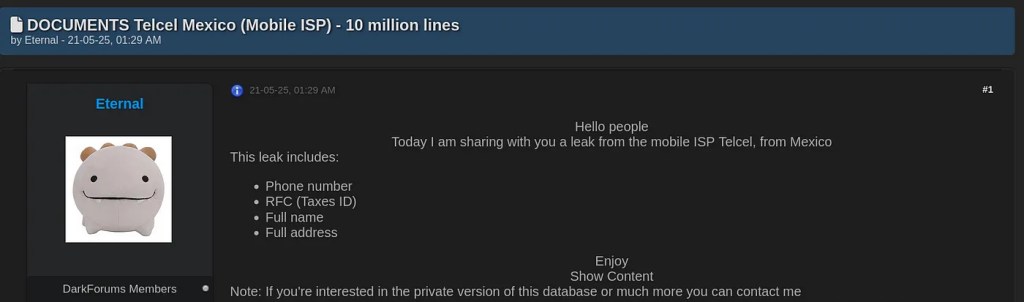
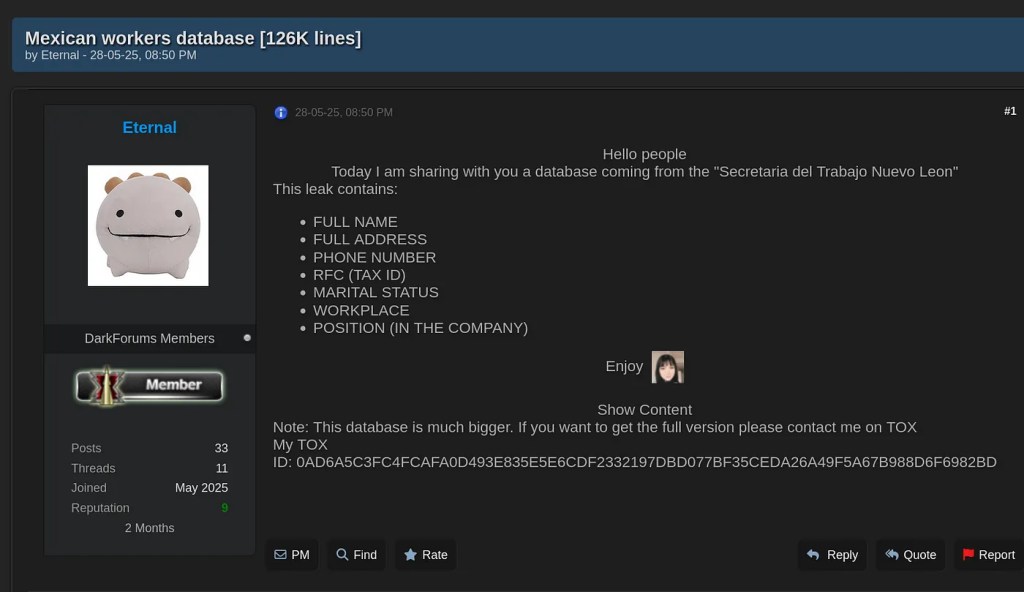
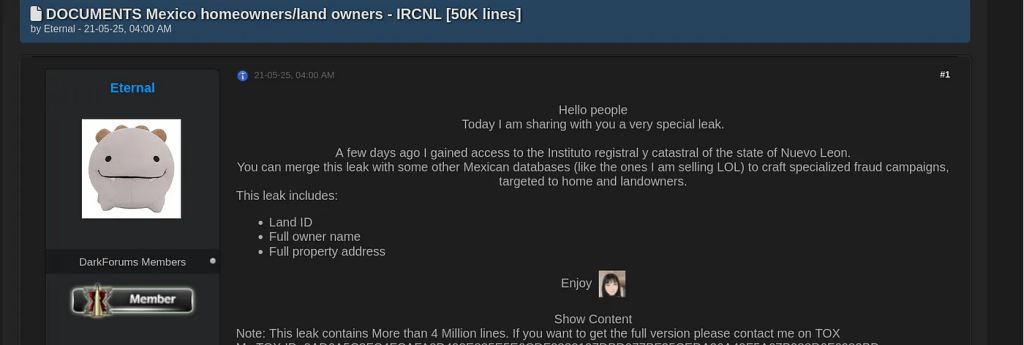
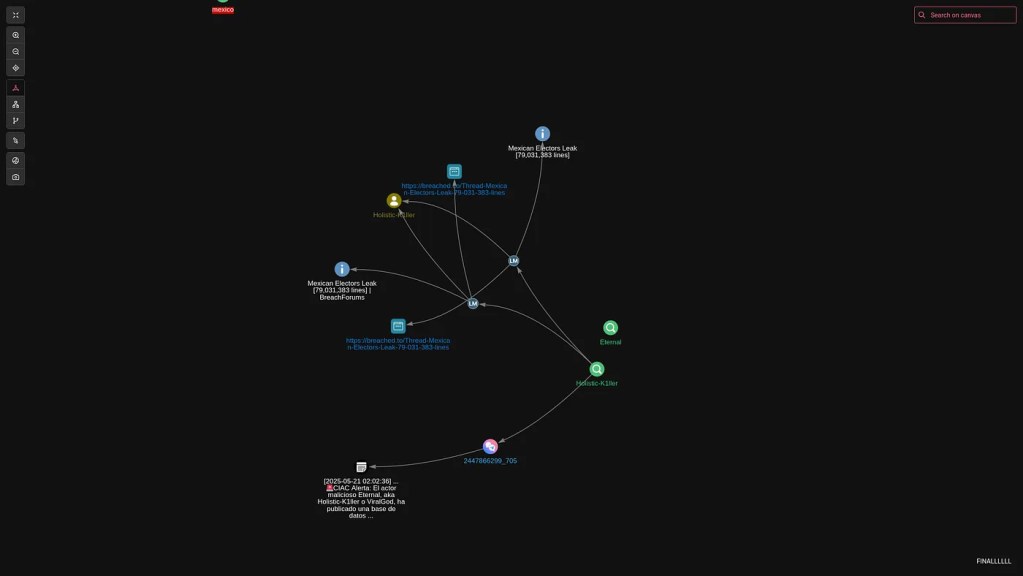
Uno de los casos más preocupantes es el de Eternal, quien no solo filtró la información del gobernador de Monterrey y su familia, sino que ofrece públicamente servicios de doxeo a cualquier mexicano, desde ciudadanos comunes hasta figuras de alto perfil. También se le atribuye la venta de bases de datos del gobierno de Monterrey.
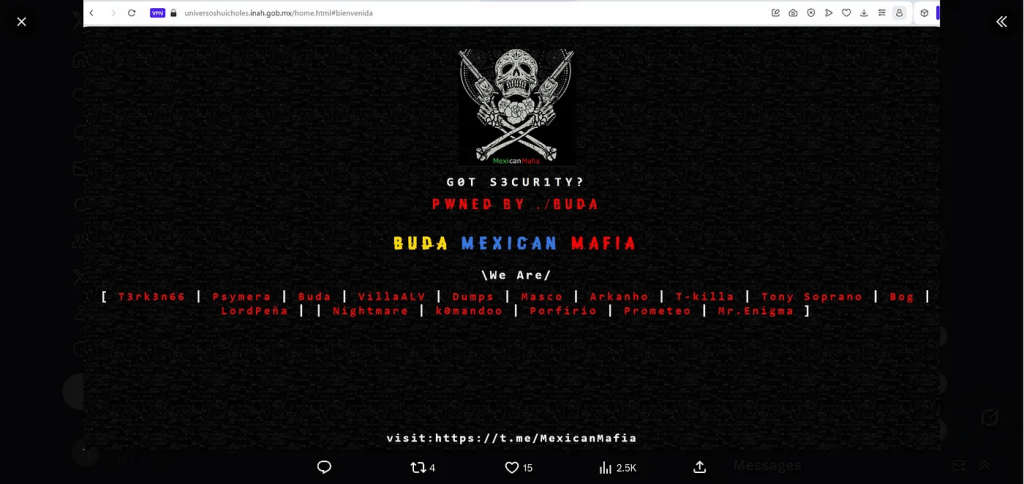
Mexican Mafia: la red más activa
Mexican Mafia: la red más activa del cibercrimen en México
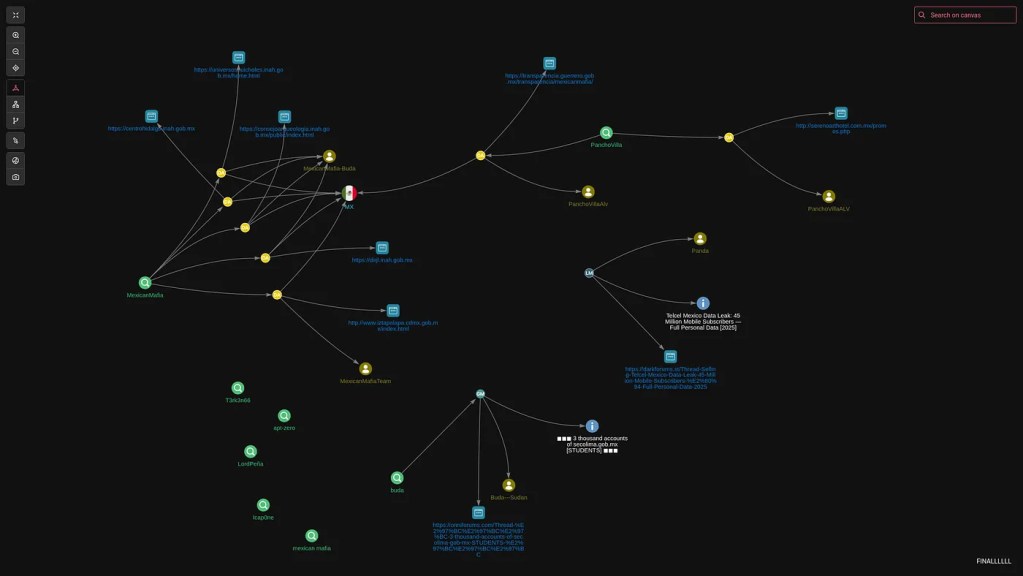
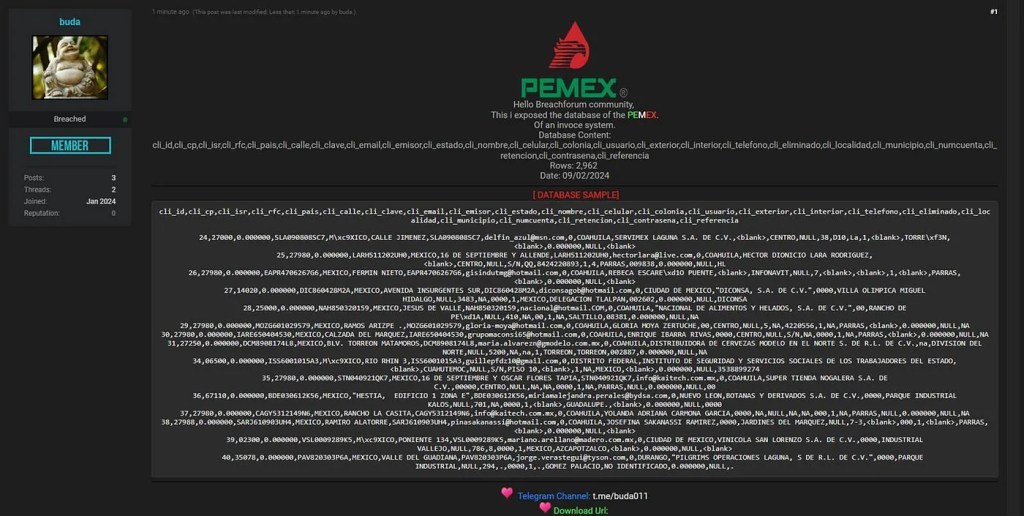
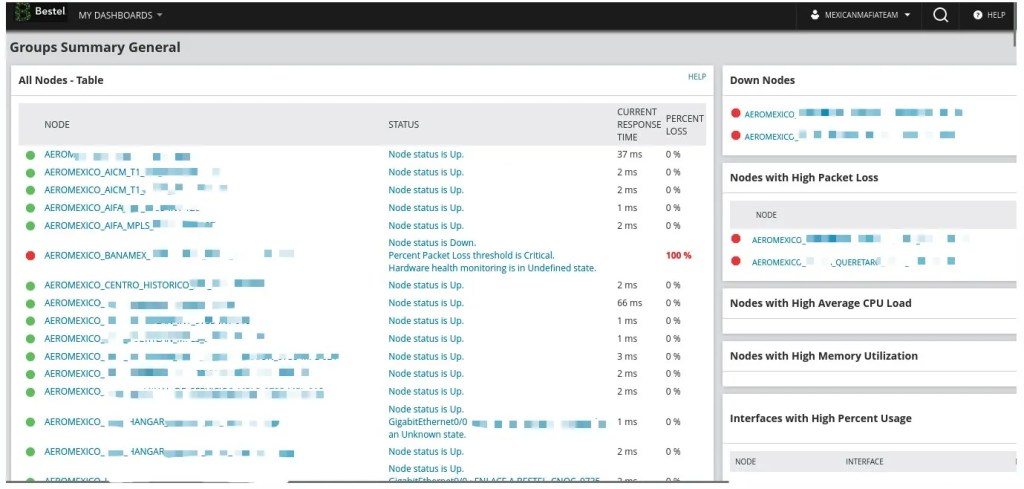
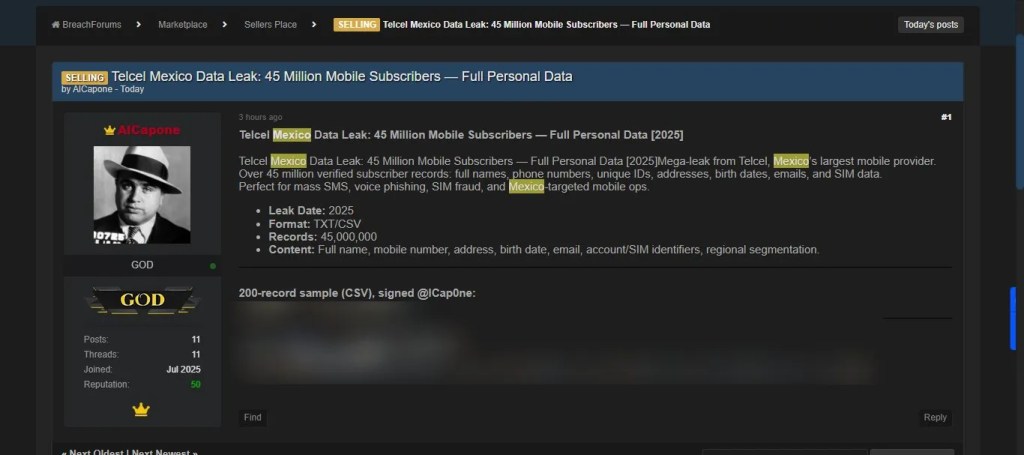
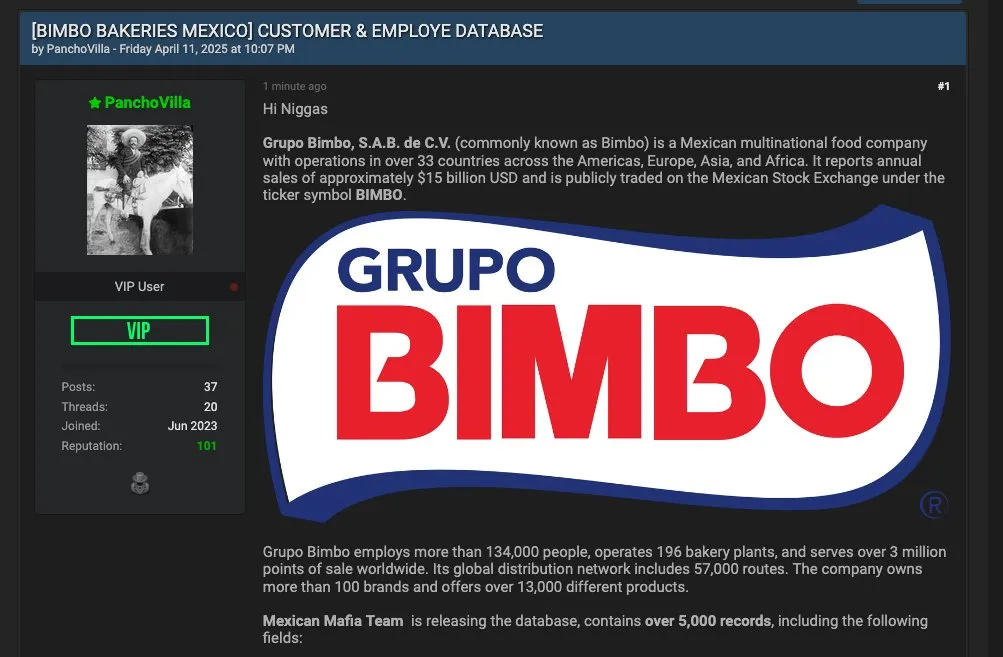
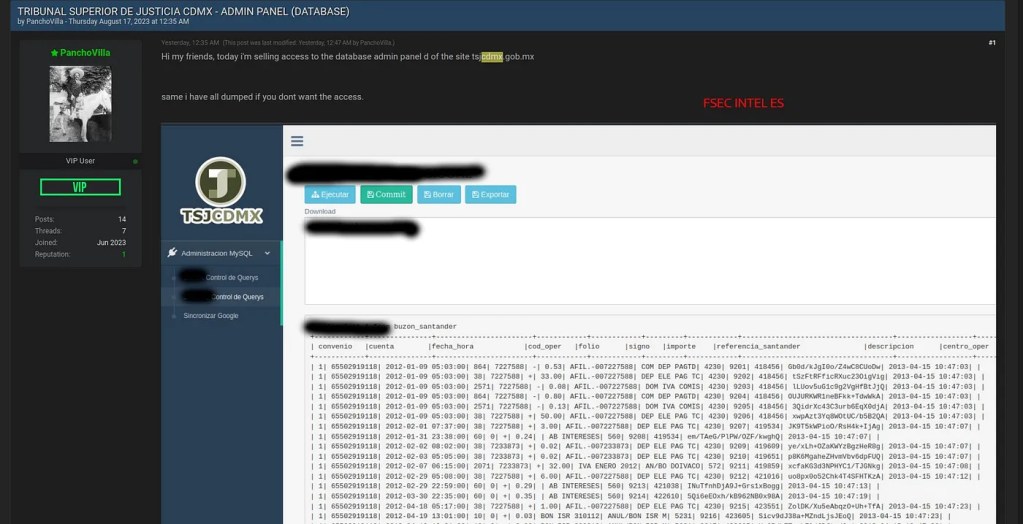
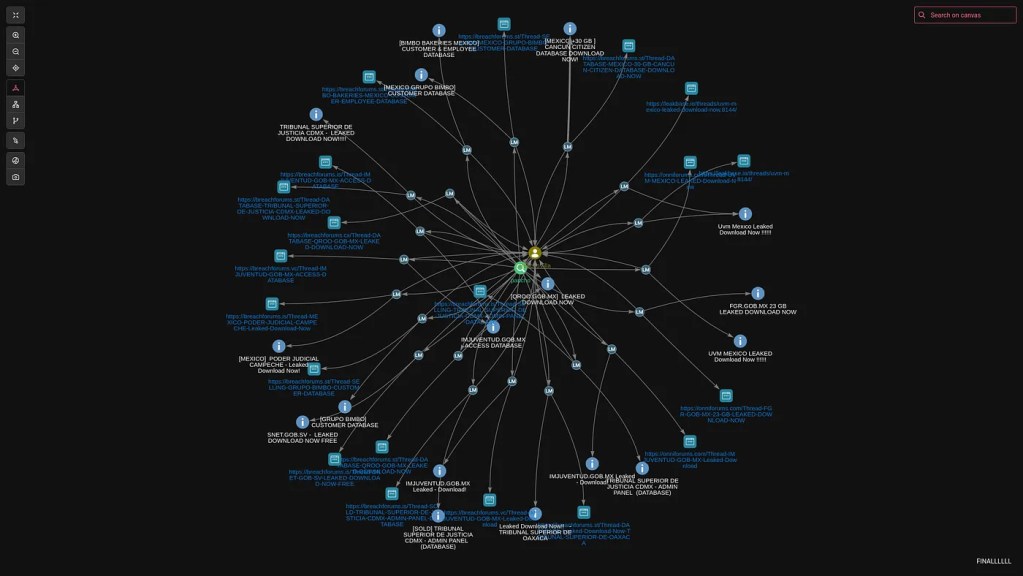
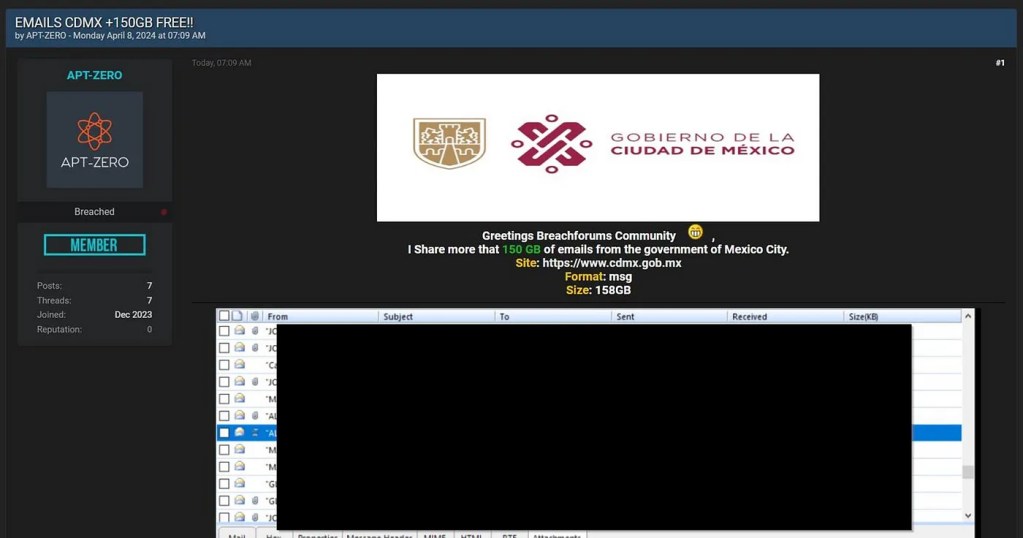
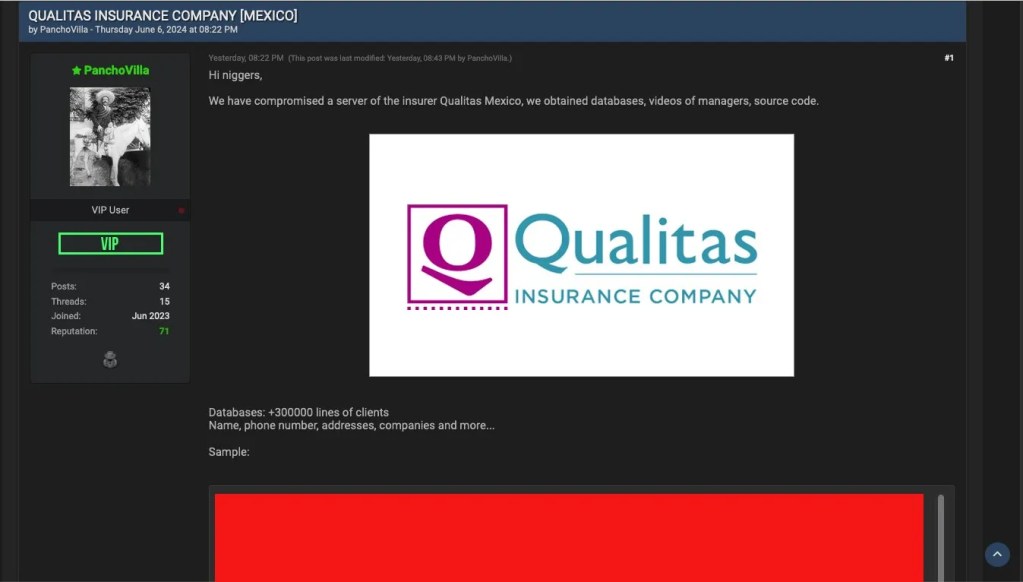
Si hay un grupo que actualmente domina el panorama del cibercrimen en México, ese es Mexican Mafia. Con líderes visibles como Buda, Pancho Villa, Lord Peña, APT-ZERO, ALCapone y actores vinculados a campañas contra:
- PEMEX
- Universidad Nacional Autónoma de México (UNAM)
- Gobierno de la Ciudad de México
- Poder Judicial de la Ciudad de México
- 13 aeropuertos nacionales
- TELCEL
- BBVA México
- Gobierno municipal de Cancún
- Grupo Bimbo
- QUALITAS
- Entre otras entidades públicas y privadas.
El grupo ha centrado sus acciones en obtener notoriedad, acceso privilegiado, poder simbólico y, en ciertos casos, beneficios económicos. Sus operaciones combinan ataques de reconocimiento, explotación de vulnerabilidades, publicación de bases de datos.
Mexican Mafia opera con una estructura flexible, distribuida entre múltiples actores con presencia en Telegram, foros de la dark web y canales de intercambio de datos. A diferencia de grupos tradicionales, su motivación es híbrida: van desde el prestigio digital hasta el interés económico, pasando por actos que buscan exponer fallas críticas del Estado mexicano en materia de ciberseguridad.
CURP digital y biometría: ¿el futuro o un nuevo riesgo?
El gobierno mexicano ha anunciado la digitalización obligatoria del CURP, ahora con datos biométricos incluidos, como huellas dactilares y reconocimiento facial. Aunque la medida pretende modernizar y centralizar la identidad ciudadana, plantea riesgos de largo alcance.
Hay una verdad que no debe olvidarse: las contraseñas se pueden cambiar, tus datos biométricos no. Si tu rostro o tu huella digital terminan en una base de datos filtrada, no hay vuelta atrás.
México no está listo para el futuro digital
En un país donde cada vez más servicios migran a lo digital, el nivel de ciberseguridad no está a la altura. El Estado mexicano no podrá enfrentar el futuro si no puede proteger su presente.
¿Y tú? ¿Sabes dónde están tus datos hoy?
#stealthmole